AWS の概要
Tenable One Cloud Exposure の AWS 組織全体や個別のアカウントを接続して、組織やアカウントに関連付けられているすべてのクラウドアイデンティティとリソース (アクセス許可、アカウントの使用状況、セキュリティ設定に関する情報を含む) の完全な可視性とリスク評価を取得します。Tenable は、AWS API からインベントリと設定データ、AWS CloudTrail ログからアクティビティデータを収集します。
接続が完了すると、クラウドサイバーエクスポージャー にアカウントステータスとトラブルシューティングが表示されます。これはたとえば、Tenable がアカウントに接続できるかどうかを示すもので、接続に関する潜在的な問題のトラブルシューティングに役立ちます。
確立される IAM の信頼関係の視覚的な概要 (必要なアクセス許可を含む) については、アカウントアーキテクチャを参照してください。AWS の接続に関連するよくある質問のリストについては、AWS の FAQ (よくある質問) とトラブルシューティング を参照してください。
組織と個人のアカウントの接続に関する考慮事項
個別のアカウントではなく AWS 組織全体を接続するかどうかを決定する場合、この決定が クラウドサイバーエクスポージャー の機能にどのように影響するかを考慮することが重要です。Tenable では、管理アカウントが確実に Tenable に接続され、以下の機能に関連する可視性が失われないように、組織全体を接続することを推奨しています。
- AWS Identity Center (旧 AWS SSO) - ユーザー、グループ、アクセス許可のセット、およびこれらの効果的な使用、さらには最小権限の推奨事項の可視性に影響が及びます。
- サービスコントロールポリシー (SCP) とリソースコントロールポリシー (RCP) - 制限された権限の表示。
- クロスアカウントの可視性 - Tenable は、組織の一部であるアカウント (ただし接続されていない) と、そうでないアカウントを区別できなくなります。
- 最小限の権限 - Tenable は、最も正確な推奨事項を提供できなくなります。
アカウントアーキテクチャ
モニタリングや修正のアクセス許可を持つアカウント
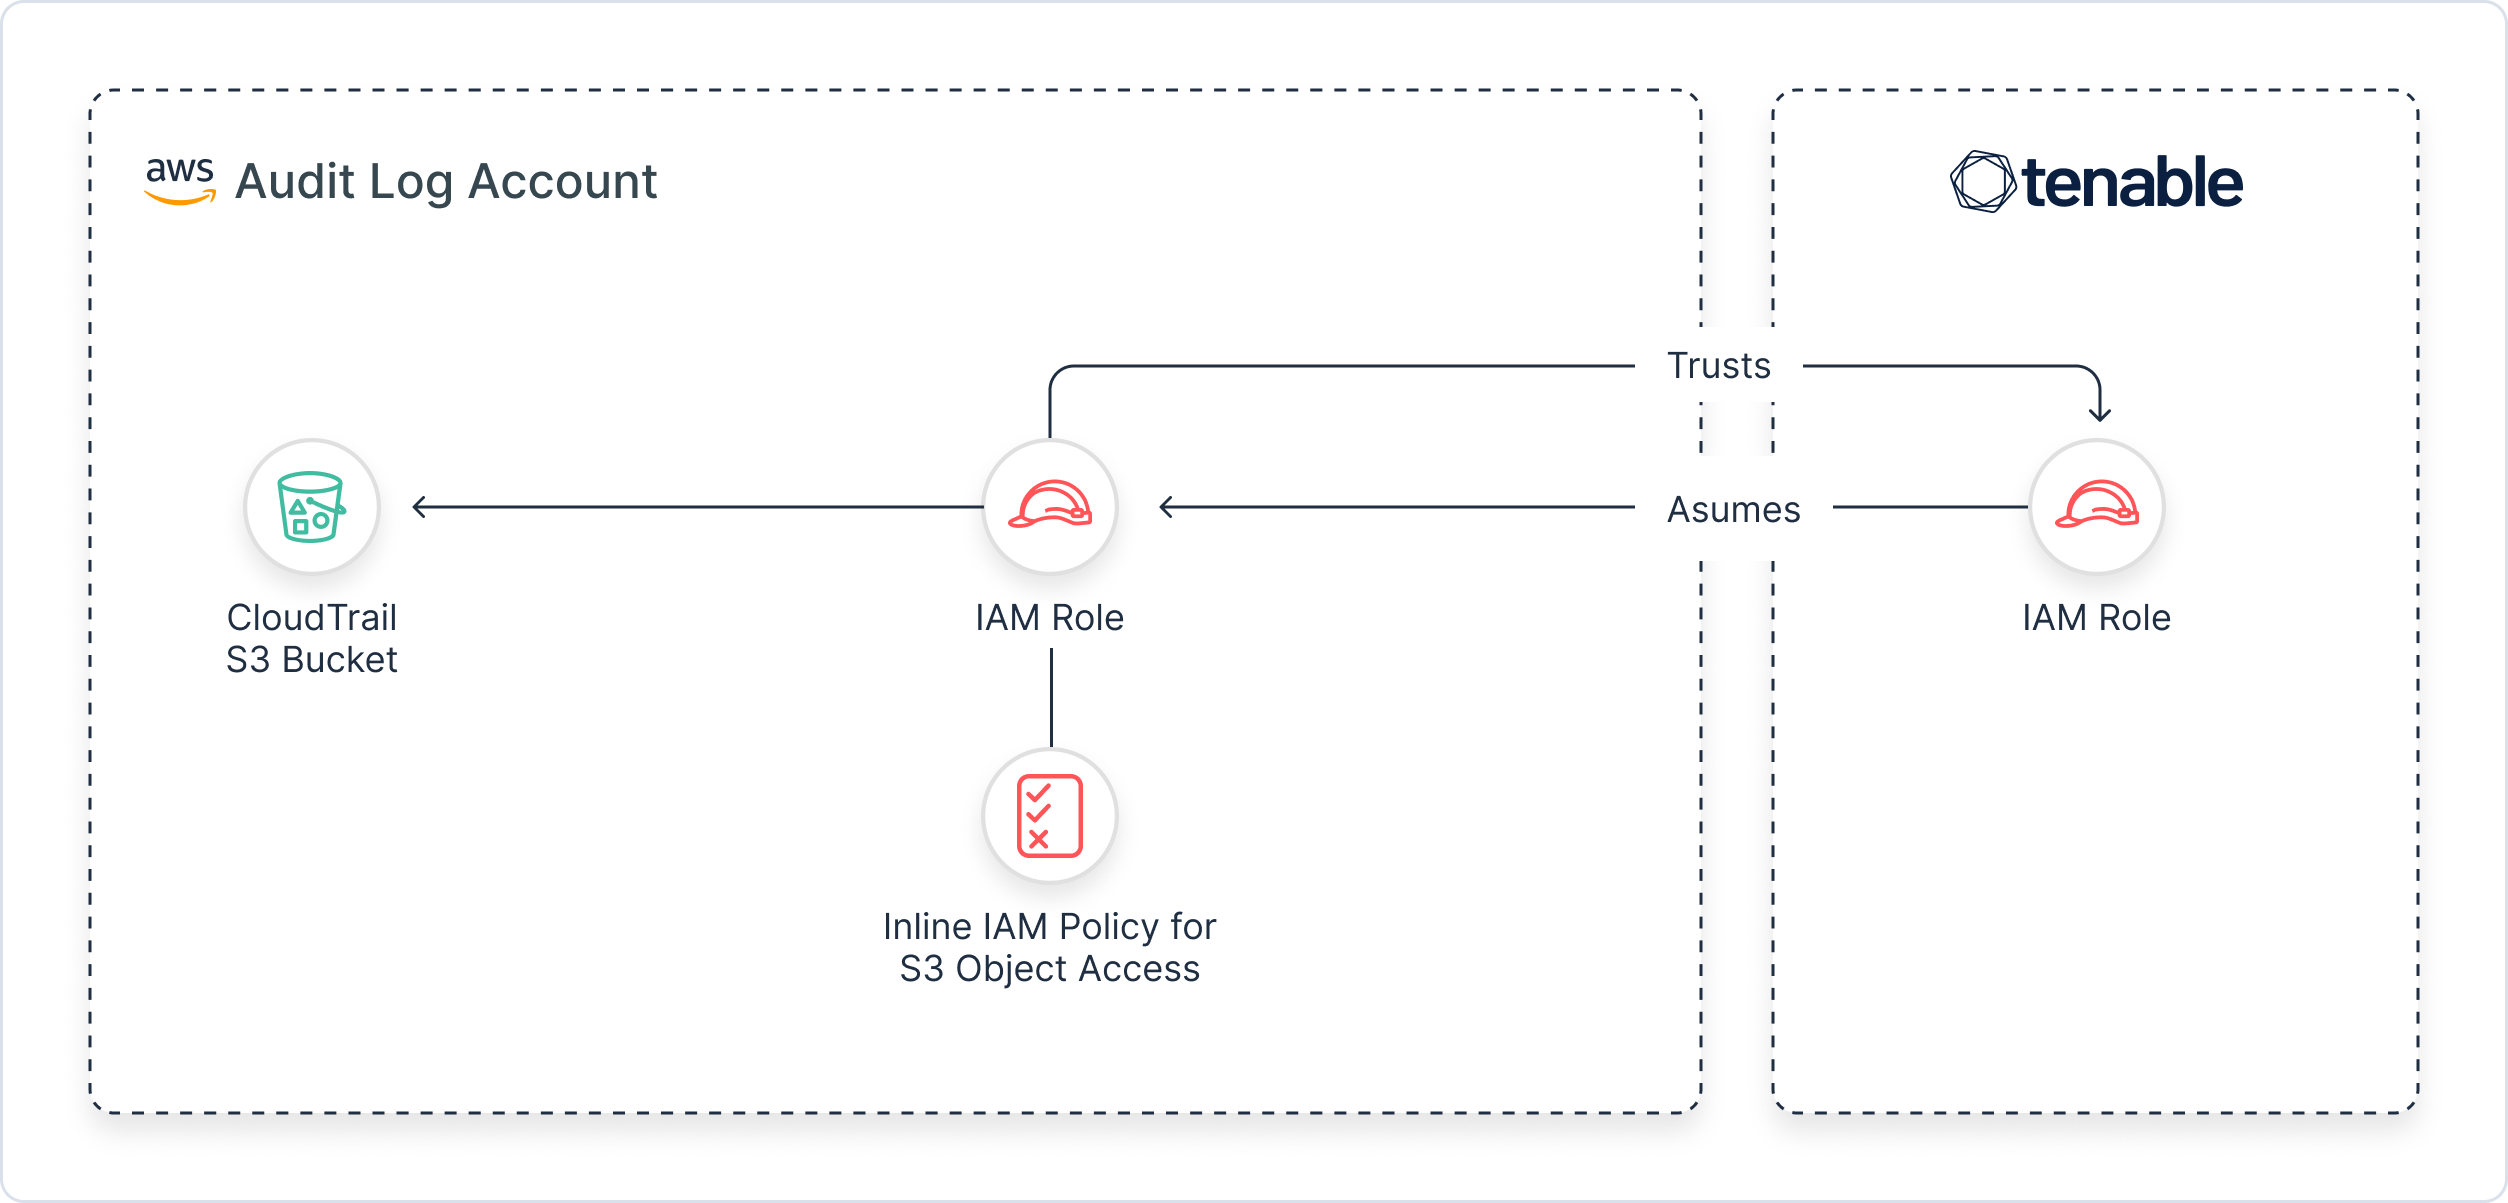
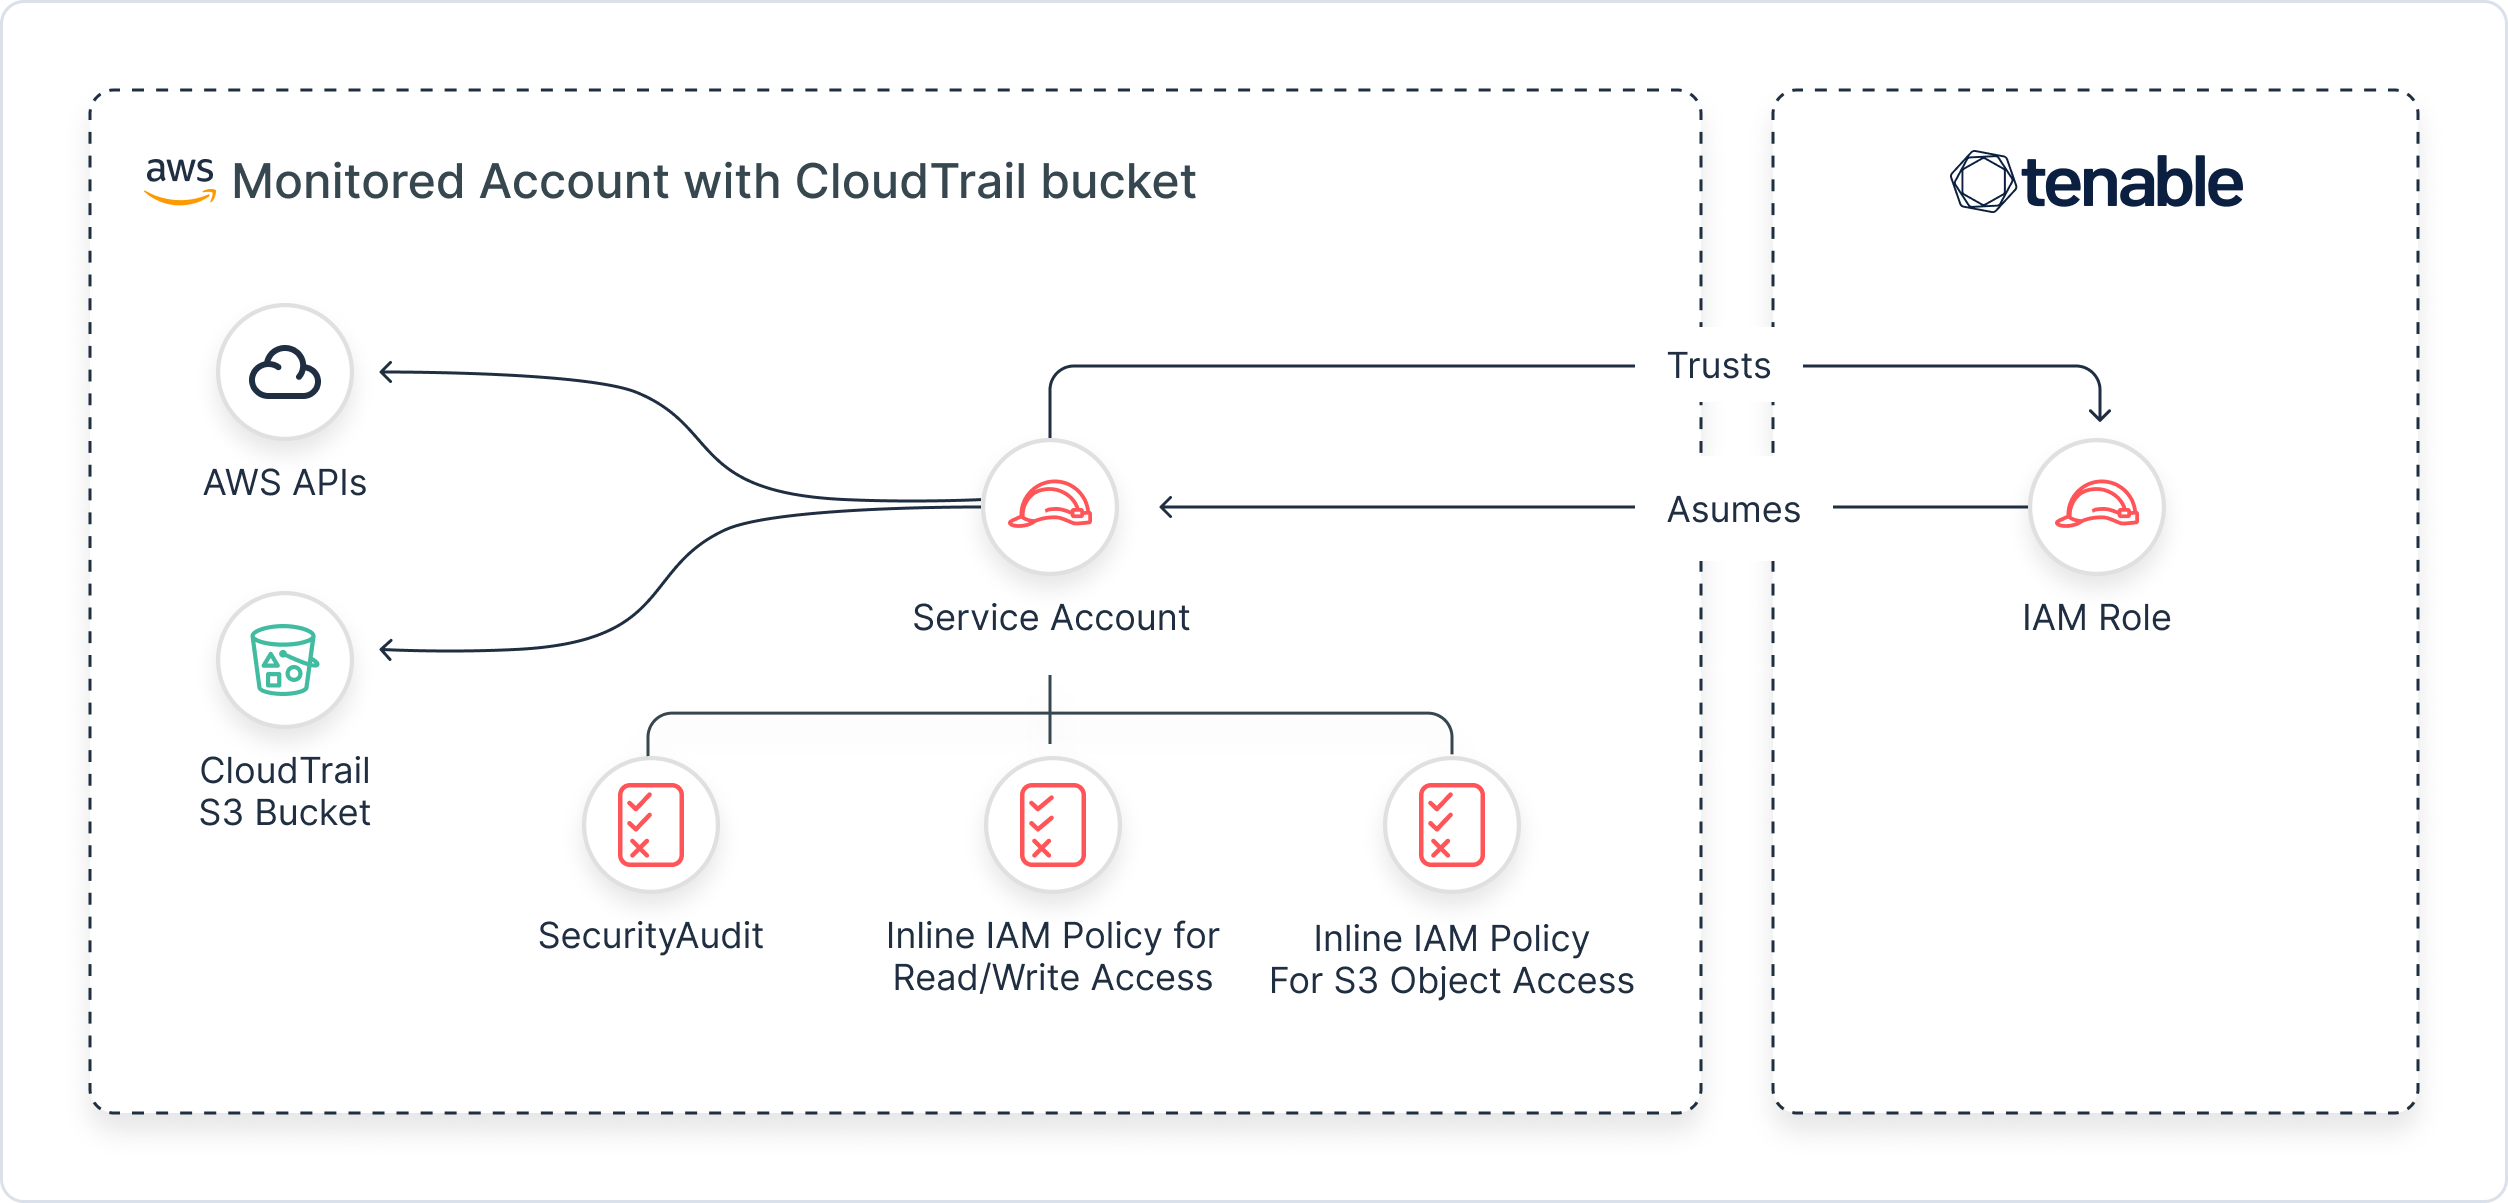
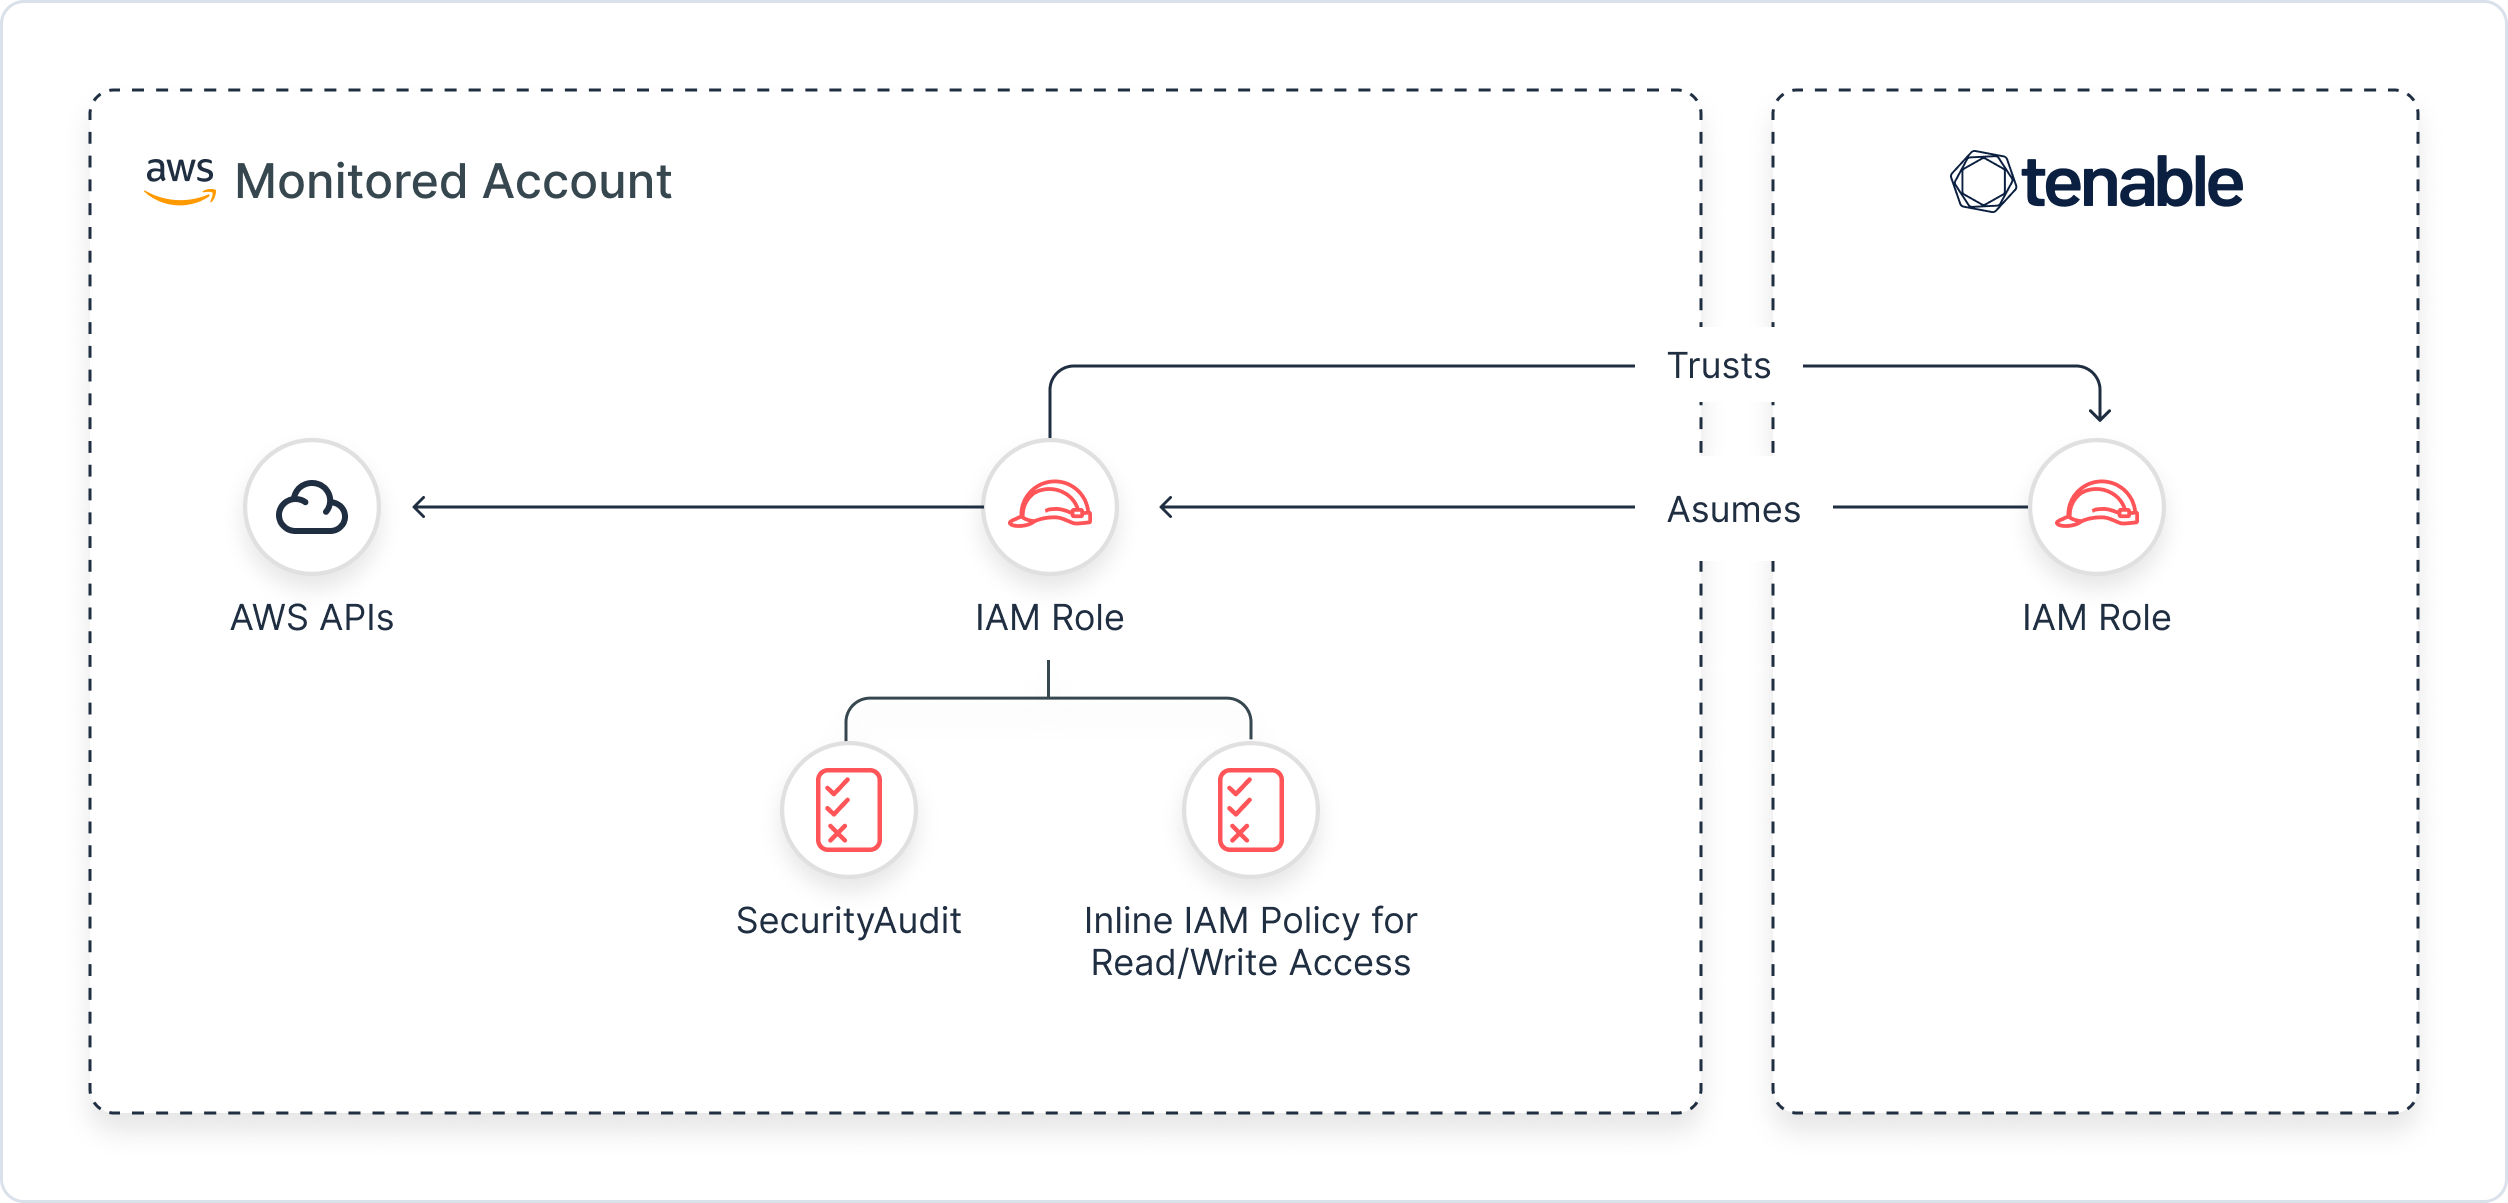
以下の図は、モニタリングや修正のアクセス許可を持つアカウントアーキテクチャの概要です。これらの図は、CloudTrail に接続されているアカウントと、接続されていないアカウントとの違いを示しています。詳細については、AWS CloudTrail を参照してください。
これらの図は、接続するアカウントに関連付けられた IAM ロールと クラウドサイバーエクスポージャー の間に確立された信頼関係を示しています。クラウドサイバーエクスポージャー は、独自の IAM ロールを使用して付与されたアクセス許可経由で環境とやり取りし、データを収集します。
CloudTrail が接続されている図
CloudTrail が接続されていない図
CloudTrail のアクセス許可を持つアカウント
この図は、接続したアカウントに関連付けられた IAM ロールと、接続された AWS アカウントとやり取りしてデータを収集するために独自の IAM ロールを使用する クラウドサイバーエクスポージャー との間に確立された信頼関係を示しています。